- Detalles
- Salud
La información sobre tu salud podría estar en riesgo: IFX alerta sobre cinco errores al cuidar nuestra historia clínica
IFX comparte cinco pasos para verificar un mensaje antes de entregar tus datos de salud.
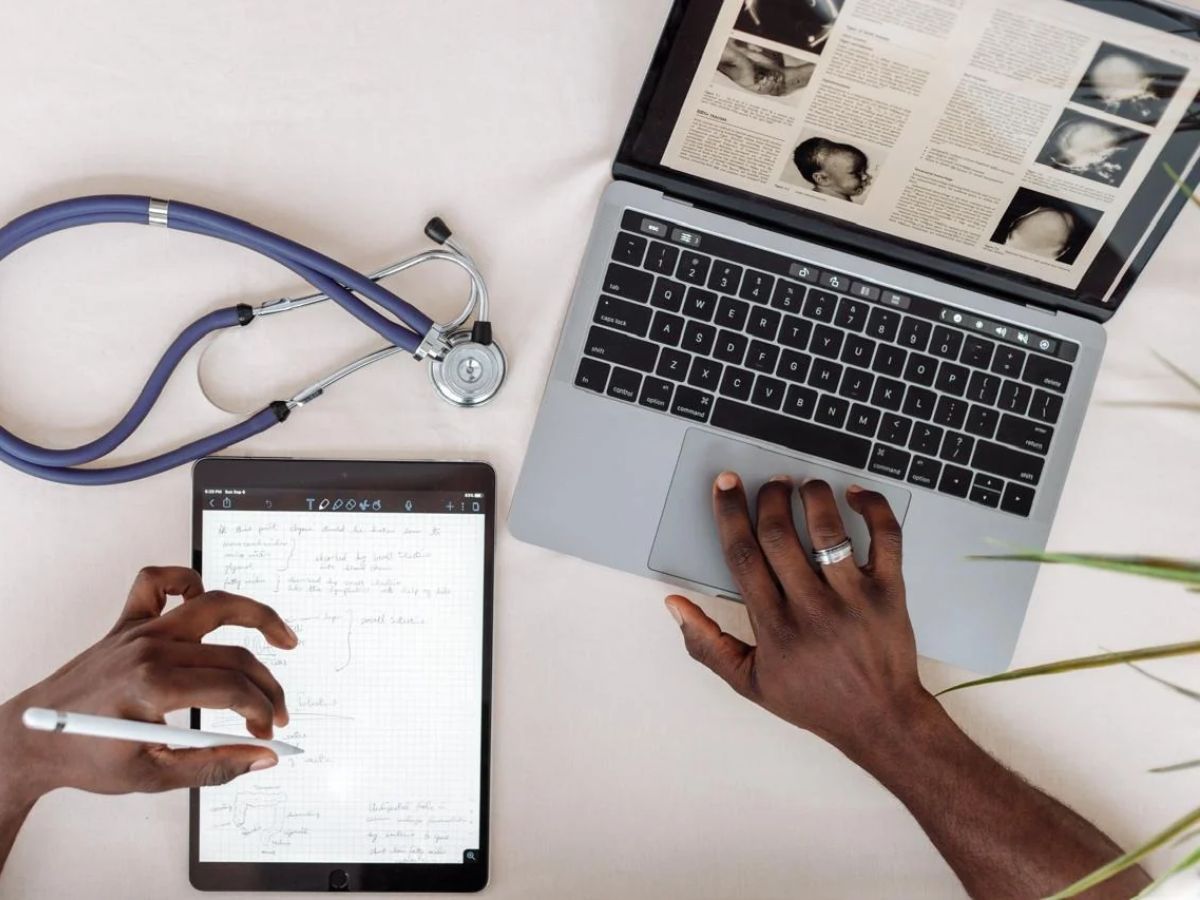
Recibes un mensaje que dice que tu cita fue suspendida y te pide confirmar tus datos en un enlace. ¿Viene de tu institución de salud? Cada vez más instituciones guardan la historia clínica en sistemas digitales, y un mensaje falso puede imitar a una de ellas.
En Honduras, la Comisión Nacional de Bancos y Seguros (CNBS) informó que los reclamos de usuarios financieros llegaron a 4.501 en 2023, 50 % más que en 2022, derivados principalmente del phishing. Los reclamos por phishing pasaron de 61 en 2020 a 1.318 en 2023. Un delincuente puede usar el mismo método para imitar a una clínica o a un hospital.
Un mensaje falso puede pedirte tu nombre completo, tu número de documento, tu diagnóstico, tus medicamentos o los datos de tu cuenta bancaria. Con esa información, un delincuente puede suplantar tu identidad o armar una estafa con datos que solo tú y tu institución conocen.
Un mensaje sobre una cita, una autorización o unos resultados llama tu atención. Si respondes con prisa, entregas tus datos sin verificar.
"Puedes cambiar una contraseña. No puedes cambiar un diagnóstico. Verifica cada mensaje antes de responder, aunque parezca real", explica Javier Falck, country manager de IFX en Honduras.
¿Cuáles son los cinco errores que ponen en riesgo tu información de salud?
Un mensaje falso suele verse así: "Estimado afiliado, sus resultados están listos. Descárguelos en este enlace". Es un ejemplo ilustrativo. No nombra al paciente, fija un plazo o una urgencia y pide actuar desde un enlace.
1. Abrir un enlace sin revisar su origen: Si el mensaje dice que debes confirmar tus datos, no respondas desde ese mensaje. Entra por tu cuenta al portal oficial de tu institución y revisa tu estado. Si tu institución te envía un enlace de teleconsulta o de confirmación de cita, revisa que la dirección sea la de su sitio oficial.
2. Entregar códigos de verificación a quien te los pide: Tu institución puede enviarte un código para que lo escribas tú en su portal. Nadie debe pedirte que lo leas o lo envíes por llamada o mensaje. Si alguien te lo solicita, no lo entregues.
3. Verificar por el número o el enlace del mensaje: Un delincuente puede responder desde el mismo canal. Llama al número que aparece en la página oficial de tu institución o acércate a una sede.
4. Usar la misma contraseña en varios portales: Si se filtra una cuenta, el delincuente prueba esa contraseña en las demás. Usa una contraseña distinta para cada portal de salud y activa la verificación en dos pasos.
5. No reportar el mensaje. Si lo ignoras, el delincuente sigue escribiendo a otros pacientes. Avisa a tu institución por sus canales oficiales y bloquea el número.
IFX comparte además cuatro recomendaciones para proteger tu información de salud:
Guarda los canales oficiales. Anota en tus contactos el número y el portal de tu institución. Con ellos verificas cualquier mensaje dudoso.
Envía documentos solo por vías institucionales. Evita mandar tu historia clínica, tus exámenes o tus fórmulas por chats personales. Si debes compartir un documento, envía lo necesario y bórralo del chat cuando termines.
Verifica las ofertas que no pediste. Un mensaje que ofrece una cita prioritaria, un reembolso o unos resultados inesperados necesita confirmación antes de que des cualquier dato.
No publiques fotos de tus documentos médicos. Una foto de una fórmula o una orden muestra tu nombre, tu documento y tu diagnóstico.
Si ya respondiste, cambia la contraseña de tu cuenta de salud y la de tu correo. Avisa a tu institución por un canal oficial y revisa si hay accesos que no reconoces. Si compartiste datos bancarios, llama a tu banco desde el número que aparece en tu tarjeta.
"Cuando un mensaje te exige responder rápido, detente y verifica por un canal propio antes de dar cualquier dato", recomienda Javier Falck, country manager de IFX en Honduras.
Articulos relacionados
Más en esta sección
Recientes